Indagini OSINT sugli indirizzi email: identificazione digitale, phishing e analisi tecnica delle comunicazioni
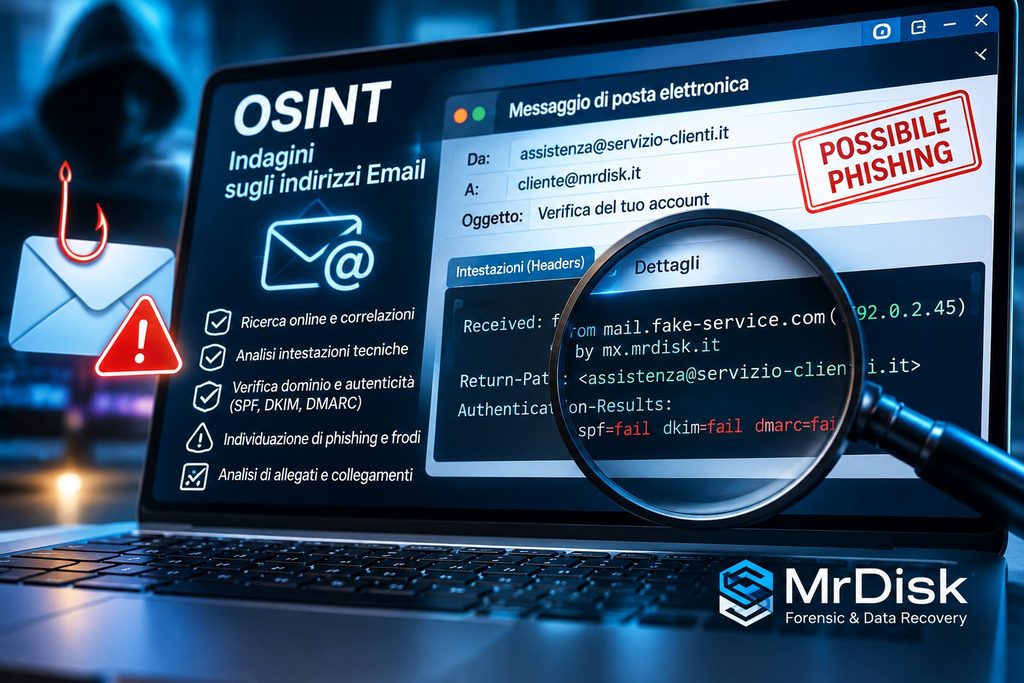
L’indirizzo email è uno degli identificativi più utilizzati nell’ecosistema digitale.
Viene impiegato per comunicazioni professionali, registrazioni a servizi, gestione di account e numerose altre attività.
Per questa ragione, un indirizzo di posta elettronica può costituire un punto di partenza per indagini OSINT e approfondimenti di informatica forense.
Indice della pagina
Quali informazioni possono essere associate a un indirizzo email?
Le attività di ricerca possono riguardare:
- Presenza dell’indirizzo su siti e pagine pubbliche.
- Riferimenti in documenti e pubblicazioni accessibili.
- Collegamenti dichiarati con attività professionali.
- Associazioni pubblicamente documentabili con altri identificativi digitali.
- Eventuali segnalazioni di utilizzo in campagne fraudolente.
- Informazioni tecniche relative al dominio di appartenenza.
L’analisi deve distinguere i dati realmente osservabili dalle ipotesi formulate sulla base delle corrispondenze.
Email e violazioni dei dati
In alcuni casi un indirizzo può comparire in segnalazioni relative a precedenti violazioni di dati.
La presenza in una raccolta compromessa non dimostra che il titolare abbia subito un accesso abusivo al proprio account.
Occorre verificare l’affidabilità della fonte, la data dell’evento e la natura delle informazioni coinvolte.
La consultazione di dati provenienti da violazioni deve inoltre rispettare le norme applicabili e non autorizza l’utilizzo di credenziali sottratte.
Indagini OSINT sugli indirizzi email: L’analisi tecnica di un messaggio email
Quando il committente mette legittimamente a disposizione un messaggio originale, è possibile svolgere un approfondimento tecnico sulle sue caratteristiche.
Un’email non è costituita soltanto dal testo visualizzato dal destinatario.
Può contenere intestazioni tecniche, informazioni sui server di trasmissione, identificativi, collegamenti e allegati.
Tra gli elementi esaminabili rientrano:
- Campi From, Reply-To e Return-Path.
- Intestazioni Received.
- Risultati dei controlli SPF, DKIM e DMARC.
- Identificativi tecnici del messaggio.
- Collegamenti ipertestuali e domini richiamati.
- Caratteristiche degli allegati.
Questi elementi possono aiutare a ricostruire il percorso dichiarato e osservabile della comunicazione e a individuare eventuali anomalie.
Come riconoscere una possibile email fraudolenta?
Le campagne di phishing possono utilizzare messaggi che imitano comunicazioni bancarie, notifiche di spedizione, richieste di pagamento o avvisi provenienti da enti conosciuti.
Un’indagine tecnica può confrontare il dominio effettivamente utilizzato con quello dell’organizzazione impersonata, esaminare le intestazioni e verificare i collegamenti presenti.
È importante evitare l’apertura incontrollata di allegati o URL sospetti, soprattutto sui sistemi utilizzati per l’attività ordinaria.
L’eventuale analisi dinamica richiede ambienti isolati e procedure adeguate.
Un esempio: una richiesta di pagamento sospetta
Un’azienda riceve un’email apparentemente inviata da un fornitore abituale, contenente nuove coordinate bancarie.
L’esame può riguardare il messaggio originale, le intestazioni, il dominio mittente e le eventuali differenze rispetto alle comunicazioni precedenti.
L’analisi può individuare anomalie compatibili con un tentativo di impersonificazione o con una compromissione, ma la sola presenza di un messaggio fraudolento non dimostra quale sistema sia stato compromesso.
Indagini OSINT sugli indirizzi email: La conservazione del messaggio originale
Per gli approfondimenti forensi è preferibile acquisire il messaggio nel suo formato originale, ad esempio EML, quando disponibile.
Una semplice stampa o uno screenshot possono non contenere tutte le informazioni tecniche necessarie.
Il materiale acquisito può essere sottoposto a calcolo hash e conservato con una documentazione delle operazioni effettuate.
Indagini OSINT sugli indirizzi email: Conclusioni
L’intelligence sugli indirizzi email combina ricerca su fonti aperte e analisi tecnica delle comunicazioni.
Può essere utile per verificare possibili impersonificazioni, approfondire messaggi sospetti e documentare anomalie.
MrDisk – Forensic & Data Recovery integra queste attività con metodologie di informatica forense e conservazione delle evidenze digitali.
La Necessità di Redigere una Perizia Forense da Parte di un Perito
Quando i risultati di un’indagine OSINT vengono utilizzati per azioni legali, è fondamentale che vengano presentati in modo chiaro, strutturato e conforme agli standard legali. A tal fine, è necessario redigere una perizia forense. Questa relazione, redatta da un perito con esperienza nel settore, serve a documentare accuratamente tutte le fasi dell’indagine, dalle metodologie di raccolta dei dati alle modalità di analisi e verifica. La perizia forense non solo fornisce una visione chiara dei risultati ottenuti, ma costituisce anche una garanzia legale di trasparenza e correttezza del processo investigativo. Un perito forense con esperienza OSINT sa come rispondere alle esigenze legali e normative, documentando ogni passo dell’indagine in modo che possa essere facilmente compreso da giudici, avvocati e altre autorità competenti. La perizia forense, correttamente redatta, è uno strumento cruciale per rendere i dati OSINT utilizzabili in tribunale e per conferire a un caso investigativo il massimo grado di credibilità.
Approfondimenti
- Estrazioni ed Analisi Digitali Forensi: tracciamento GPS, chat Snapchat, dati di social media come Facebook, Instagram e TikToc;
- Analizzare i dati di un account Google TakeOut;
- Strumenti ed applicazioni per la stesura di una perizia digitale forense;
- Rilevare un attacco informatico o un virus;
- OSINT ed indagini digitali.
Richiedi subito una consulenza per parlare con un esperto
Articoli recenti
Tag cloud
continua a leggere...
Articoli correlati
Analisi delle applicazioni, ricerca di spyware conosciuti, monitoraggio del traffico […]
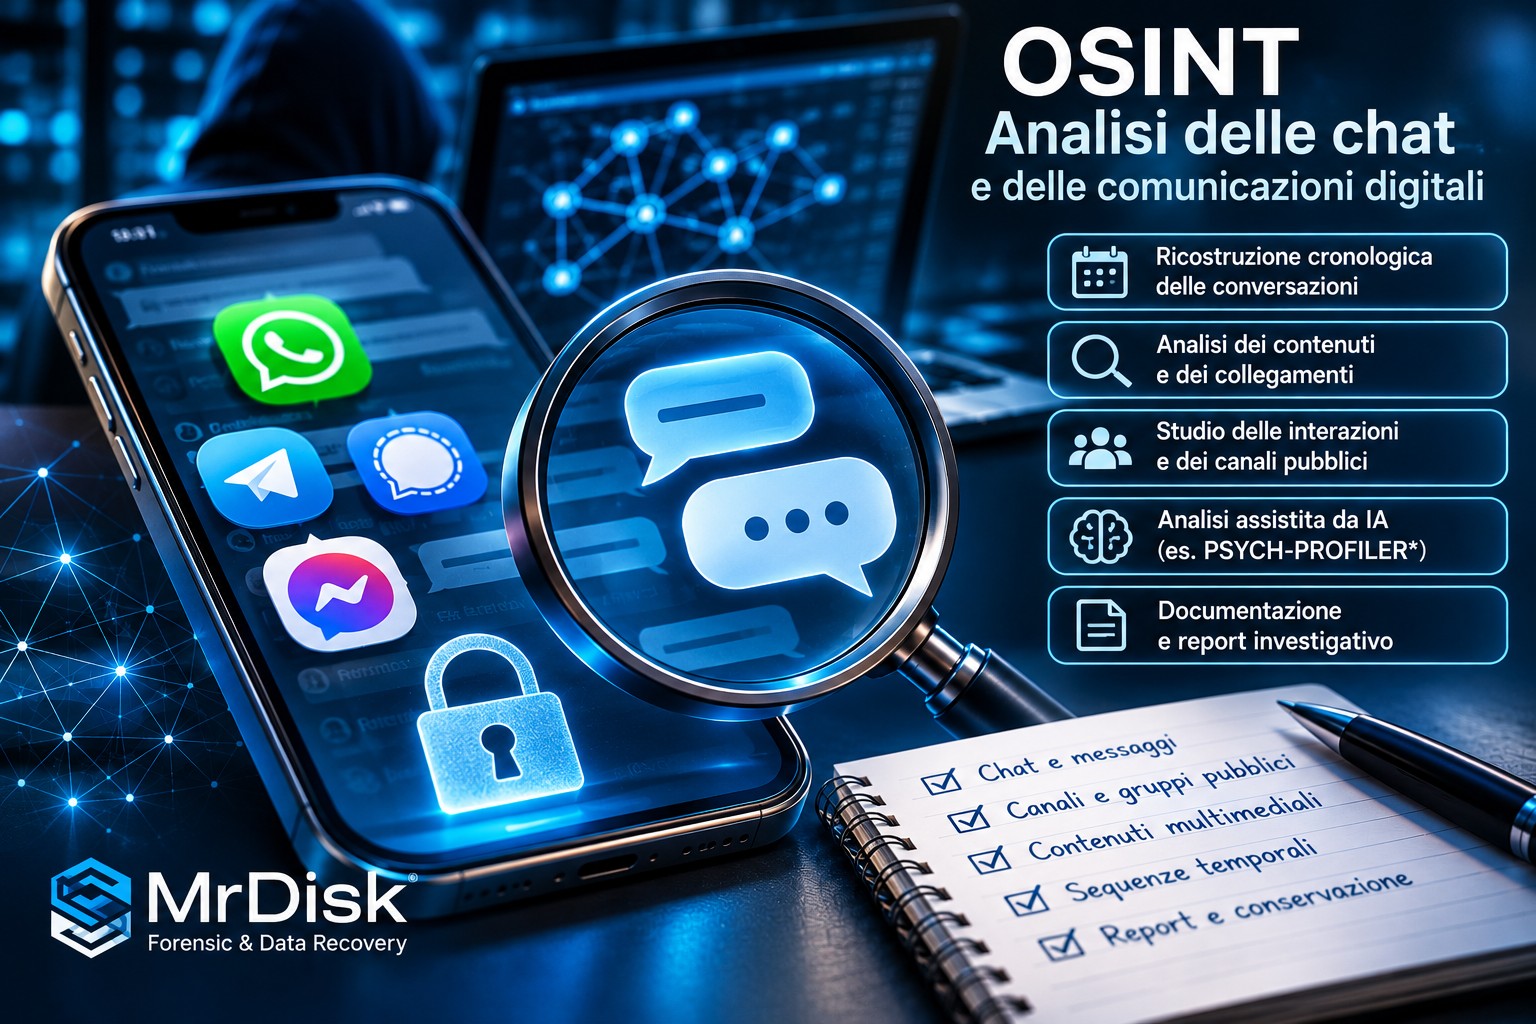
Analisi forense delle chat e intelligence sulle comunicazioni digitali: Le […]
Analisi OSINT di siti web, domini e infrastrutture digitali: Dietro […]
Quanto Costerà?
Calcola preventivo
Affidati a MrDisk per analisi, perizie e per riportare in vita ciò che credevi perduto! non lasciare che la perdita di dati ti privi di ricordi preziosi o ostacoli la tua attività lavorativa.