Ricerca di spyware su smartphone: il protocollo di analisi forense integrata MrDisk
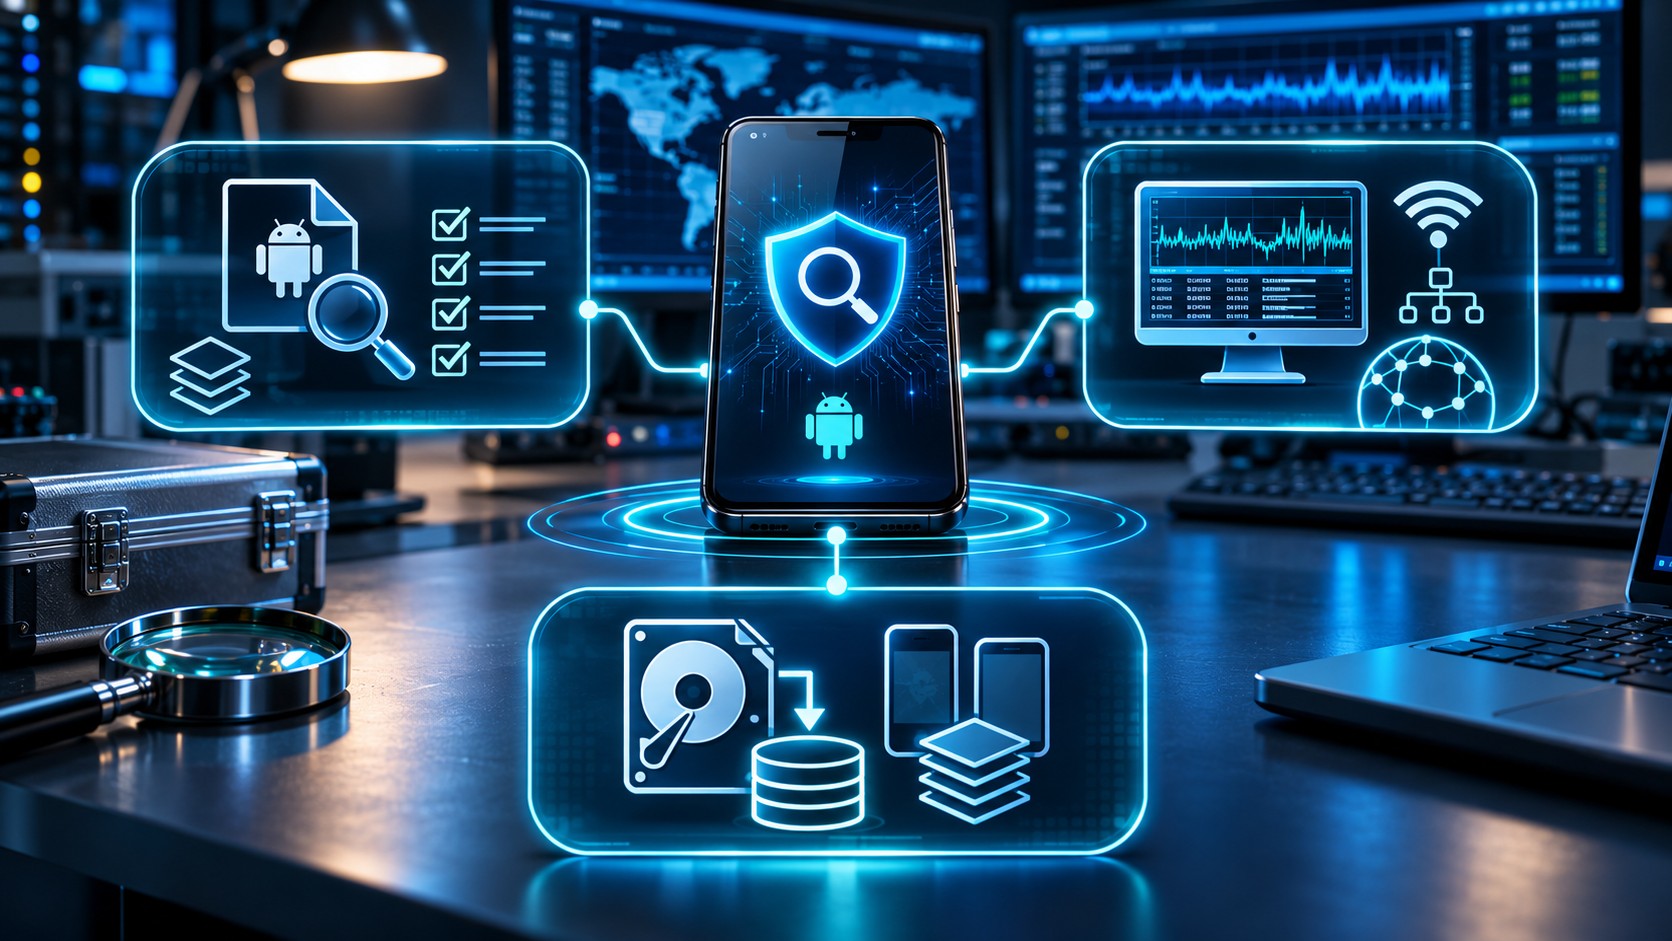
Analisi delle applicazioni, ricerca di spyware conosciuti, monitoraggio del traffico di rete, intelligence sulle infrastrutture remote e acquisizioni forensi professionali.
Gli smartphone custodiscono una quantità estremamente rilevante di informazioni personali e professionali: conversazioni, documenti, fotografie, posizioni geografiche, credenziali e dati relativi alle attività quotidiane.
La possibile presenza di software di sorveglianza, applicazioni di monitoraggio non autorizzate o strumenti di controllo remoto costituisce una problematica di particolare interesse nell’ambito della sicurezza informatica e delle investigazioni digitali.
MrDisk – Forensic & Data Recovery ha definito un protocollo di analisi integrata finalizzato alla ricerca di possibili spyware e indicatori di compromissione sui dispositivi mobili.
La metodologia prevede l’impiego coordinato di strumenti di acquisizione diagnostica, analisi statica delle applicazioni, ricerca di indicatori di compromissione (IOC), regole YARA, monitoraggio delle comunicazioni di rete e sistemi professionali di informatica forense.
L’obiettivo è individuare, documentare e valutare eventuali anomalie tecniche, distinguendo i comportamenti legittimi del sistema operativo dalle evidenze potenzialmente riconducibili ad attività di sorveglianza o compromissione.
Indice della pagina
1. Perché una semplice scansione antivirus può non essere sufficiente
Non tutti i software utilizzati per monitorare uno smartphone vengono necessariamente identificati dai comuni sistemi antivirus.
Alcune applicazioni possono utilizzare funzionalità legittime di Android, come servizi di accessibilità, autorizzazioni speciali, gestione delle notifiche o privilegi di amministrazione del dispositivo.
Altre minacce possono sfruttare vulnerabilità del sistema operativo, utilizzare componenti difficili da individuare o attivarsi soltanto in determinate condizioni.
Inoltre, la presenza di un software potenzialmente invasivo non implica automaticamente che il suo utilizzo sia illecito: occorre considerare le autorizzazioni, il contesto e le modalità effettive di impiego.
Per queste ragioni, un accertamento tecnico richiede l’analisi di più categorie di evidenze.
Il protocollo MrDisk è strutturato per esaminare il dispositivo attraverso metodologie complementari e correlare i risultati ottenuti.
2. Acquisizione diagnostica e analisi del sistema operativo
La prima fase prevede la documentazione dello stato del dispositivo e l’acquisizione delle informazioni tecniche disponibili.
Per i dispositivi Android, l’attività può comprendere l’utilizzo di Android Debug Bridge (ADB), AndroidQF (Android Quick Forensics) e Mobile Verification Toolkit (MVT).
Tra i materiali di interesse rientrano:
- Bugreport del sistema operativo.
- Elenco delle applicazioni e dei pacchetti installati.
- Processi e servizi attivi.
- Registri diagnostici ed eventi di sistema.
- Permessi e autorizzazioni applicative.
- Servizi di accessibilità.
- Applicazioni con privilegi amministrativi.
- Configurazioni VPN e certificati installati.
- Eventuali informazioni sulle connessioni e sulle attività di rete.
Queste informazioni consentono di effettuare una prima valutazione delle caratteristiche del dispositivo e di individuare eventuali elementi meritevoli di approfondimento.
La disponibilità dei dati varia in funzione del modello, della versione Android e delle restrizioni di sicurezza.
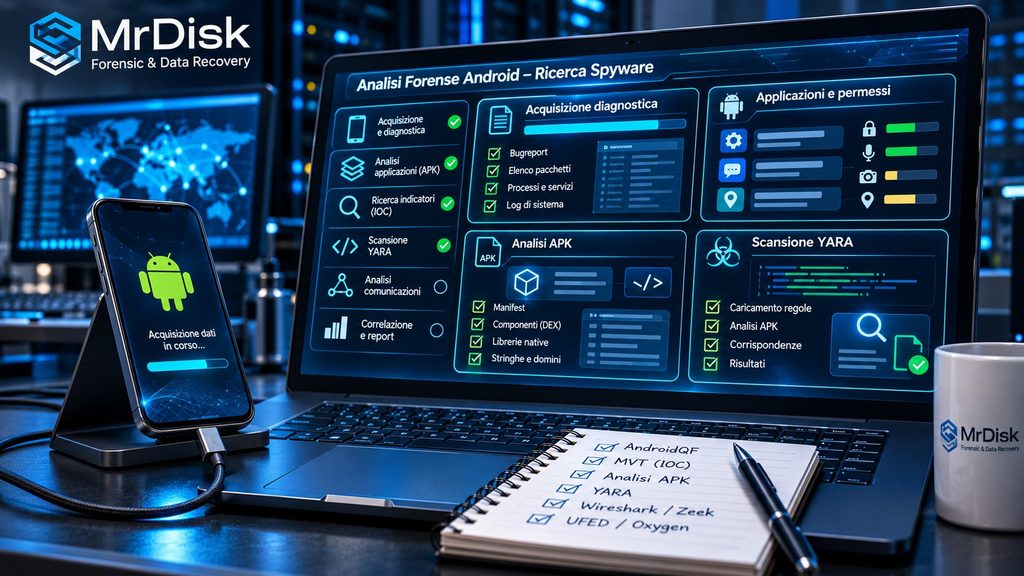
3. Analisi degli APK e ricerca di componenti sospetti mediante YARA
Una parte centrale del protocollo riguarda l’esame delle applicazioni installate.
Quando tecnicamente possibile, i pacchetti APK vengono acquisiti e sottoposti ad analisi statica per individuare caratteristiche potenzialmente rilevanti.
Le verifiche possono riguardare il manifest dell’applicazione, le autorizzazioni richieste, i componenti eseguibili, le librerie incorporate, le stringhe, i domini e gli indirizzi di rete presenti nel codice.
Il protocollo comprende inoltre l’utilizzo di YARA, un sistema di identificazione basato su regole, utilizzato nell’analisi dei malware.
Le regole YARA consentono di ricercare caratteristiche compatibili con specifiche famiglie di software malevolo o con comportamenti di interesse investigativo.
L’analisi può estendersi ai componenti DEX e alle librerie native estratte dagli APK.
Le eventuali corrispondenze vengono sottoposte a verifica tecnica, poiché un risultato positivo non costituisce, da solo, una dimostrazione di compromissione.
Ricerca di spyware su smartphone: Quali spyware possono essere ricercati mediante YARA?
L’efficacia dell’analisi dipende dalle regole disponibili, dalla loro qualità e dalle caratteristiche dei file esaminati.
Tra le categorie di software che possono essere oggetto di ricerca rientrano:
- Stalkerware Android: applicazioni progettate o utilizzate per monitorare attività, comunicazioni e informazioni personali.
- Software di controllo remoto malevolo: componenti che possono consentire l’accesso o la gestione non autorizzata del dispositivo.
- Malware Android con funzionalità di sorveglianza: software in grado di raccogliere informazioni o interagire con servizi remoti.
- Componenti riconducibili a famiglie note: quando esistono regole YARA pubblicate e tecnicamente applicabili ai campioni disponibili.
- Librerie e configurazioni sospette: elementi che possono indicare funzionalità di raccolta dati o comunicazione con infrastrutture remote.
YARA non identifica automaticamente una famiglia di spyware soltanto perché ne conosciamo il nome: è necessaria una regola appropriata e verificata.
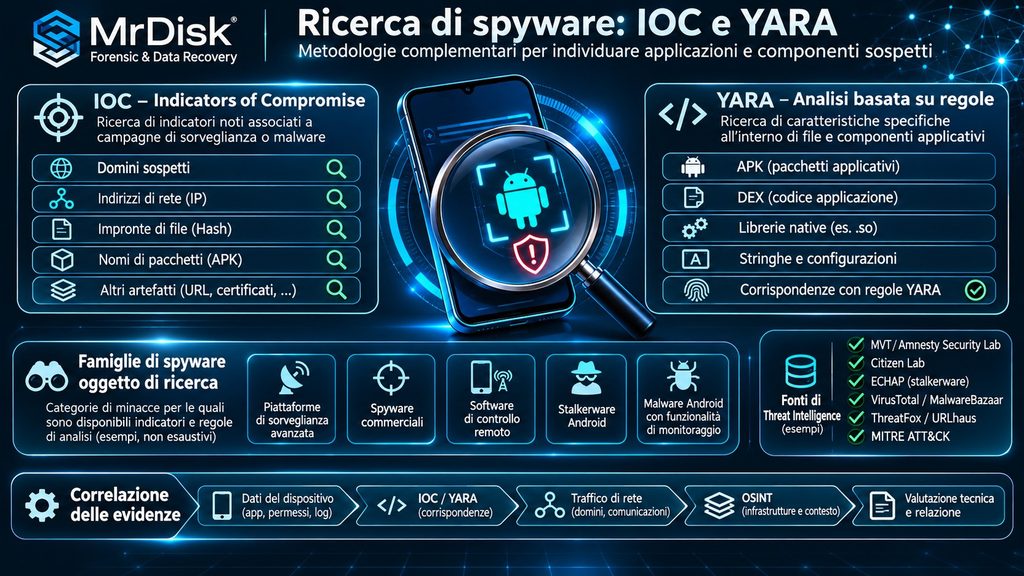
4. Ricerca degli indicatori di compromissione (IOC)
Il protocollo prevede il confronto degli artefatti disponibili con indicatori di compromissione, comunemente denominati IOC (Indicators of Compromise).
Gli indicatori possono comprendere:
- Domini associati a infrastrutture malevole conosciute.
- Indirizzi IP di interesse investigativo.
- Impronte crittografiche di file.
- Nomi e identificativi di componenti software.
- Altri elementi tecnici documentati nell’ambito della ricerca sulle minacce informatiche.
Attraverso MVT e ulteriori strumenti di analisi è possibile ricercare eventuali corrispondenze nei dati acquisiti.
L’attendibilità dei risultati dipende dalla qualità degli indicatori, dalla loro attualità e dalla disponibilità degli artefatti da esaminare.
L’assenza di corrispondenze non equivale alla certezza che il dispositivo non sia compromesso.
Ricerca di spyware su smartphone: Famiglie di spyware oggetto delle verifiche IOC
Le attività di ricerca comprendono il confronto dei dati acquisiti con indicatori pubblicati da laboratori di sicurezza, ricercatori indipendenti e organizzazioni specializzate nello studio delle minacce informatiche.
Tra le famiglie e le piattaforme di sorveglianza per le quali sono stati pubblicati indicatori tecnici utilizzabili in attività investigative rientrano:
| Spyware o famiglia | Caratteristiche e interesse investigativo |
|---|---|
| Pegasus – NSO Group | Piattaforma di sorveglianza avanzata. Le indagini possono ricercare artefatti e indicatori associati a campagne documentate. |
| Predator – Cytrox/Intellexa | Spyware commerciale avanzato, oggetto di ricerche internazionali e pubblicazioni di indicatori di compromissione. |
| RCS Lab spyware | Software di sorveglianza associato a campagne documentate anche su dispositivi Android. |
| Candiru / DevilsTongue | Piattaforma di sorveglianza avanzata, con indicatori pubblicati in specifiche ricerche di sicurezza. |
| Stalkerware Android | Categoria di applicazioni utilizzabili per il monitoraggio invasivo di dispositivi, anche mediante abuso di funzionalità legittime. |
L’elenco non è esaustivo. Le verifiche possono comprendere ulteriori famiglie di malware Android, applicazioni di controllo remoto e software potenzialmente indesiderati, quando siano disponibili elementi tecnici pertinenti.
È importante precisare che non tutti gli indicatori pubblicati sono applicabili a qualsiasi dispositivo o sistema operativo. Alcuni sono specifici di determinate campagne, versioni software o piattaforme.
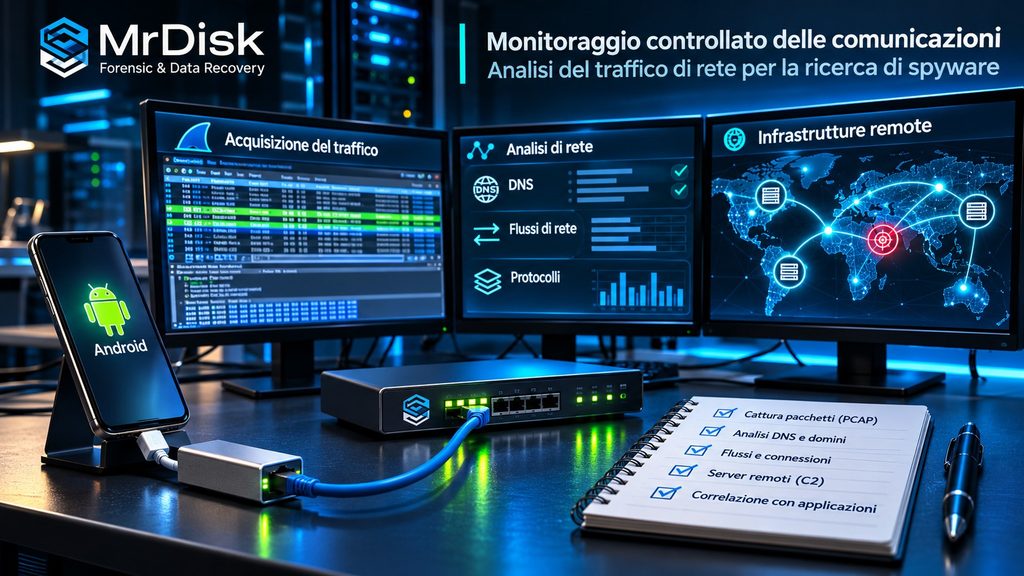
5. Monitoraggio delle comunicazioni di rete in ambiente controllato
Un elemento qualificante della metodologia è l’integrazione tra l’analisi del dispositivo e quella delle comunicazioni di rete.
Quando le condizioni tecniche lo consentono, lo smartphone viene collegato a un ambiente di monitoraggio dedicato, predisposto per osservare il traffico generato durante specifiche sessioni di analisi.
La configurazione può prevedere l’utilizzo di interfacce Ethernet compatibili, sistemi di instradamento controllato e strumenti di acquisizione dei pacchetti.
L’obiettivo è esaminare le comunicazioni verso infrastrutture esterne, individuando eventuali anomalie e collegamenti con gli elementi emersi durante l’analisi delle applicazioni.
Ricerca di spyware su smartphone: Acquisizione e analisi dei pacchetti
Il traffico può essere acquisito mediante Wireshark e conservato in formati standard, come PCAP o PCAPNG.
Le informazioni osservabili possono comprendere:
- Indirizzi IP di origine e destinazione.
- Domini risolti attraverso richieste DNS visibili.
- Protocolli e porte utilizzati.
- Frequenza e durata delle connessioni.
- Volumi di dati trasmessi e ricevuti.
- Comunicazioni periodiche o ripetitive.
- Eventuali anomalie nei comportamenti di rete.
L’analisi può essere integrata con Zeek, piattaforma specializzata nell’elaborazione del traffico e nella produzione di registri strutturati delle comunicazioni.
Le comunicazioni crittografate possono limitare l’accessibilità dei contenuti. Il monitoraggio non comporta automaticamente la possibilità di leggere i dati trasmessi dalle applicazioni.
6. Intelligence OSINT sulle infrastrutture remote
Gli indirizzi IP, i domini e gli altri identificativi individuati durante il monitoraggio possono essere sottoposti ad approfondimenti attraverso tecniche OSINT (Open Source Intelligence).
Le verifiche possono comprendere l’esame delle informazioni pubbliche sui domini, dei record DNS, dei certificati digitali, dei servizi di hosting e delle eventuali segnalazioni di sicurezza disponibili.
Particolare attenzione viene dedicata alla ricerca di collegamenti documentabili con infrastrutture già associate a campagne malevole o famiglie di spyware.
La presenza di una connessione verso un server sconosciuto non costituisce automaticamente un’anomalia.
Allo stesso modo, un indirizzo IP presente in una banca dati di reputazione deve essere valutato considerando la possibile condivisione dell’infrastruttura e il contesto temporale.
Banche dati e fonti di threat intelligence
L’analisi integrata prevede la consultazione di fonti specializzate, utili a verificare indicatori, campioni software e infrastrutture potenzialmente malevole.
| Fonte | Finalità |
|---|---|
| Amnesty International Security Lab / MVT | Indicatori e metodologie per la ricerca di compromissioni su dispositivi mobili. |
| Citizen Lab | Ricerche su spyware commerciali, campagne di sorveglianza e infrastrutture associate. |
| ECHAP – Stalkerware Indicators | Raccolte di indicatori relativi ad applicazioni stalkerware. |
| VirusTotal | Correlazione di hash, file, domini e indirizzi attraverso dati di sicurezza. |
| MalwareBazaar | Informazioni su campioni malware e relative impronte. |
| ThreatFox | Indicatori di compromissione associati a malware. |
| URLhaus | Informazioni su URL utilizzati per la distribuzione di malware. |
| YARAify | Ricerca di corrispondenze mediante regole YARA. |
| urlscan.io | Approfondimenti su siti web e infrastrutture online. |
| MITRE ATT&CK | Classificazione delle tecniche e dei comportamenti osservati. |
Queste risorse svolgono funzioni differenti e vengono selezionate in base alle esigenze della singola indagine.
Le informazioni provenienti dalle banche dati vengono valutate considerando provenienza, data di pubblicazione, attendibilità e pertinenza rispetto agli elementi osservati.
La consultazione di servizi esterni deve inoltre tenere conto della riservatezza dei dati e delle condizioni d’uso delle piattaforme.
Ricerca di spyware su smartphone: Ricerca di server e comunicazioni sospette
L’analisi delle comunicazioni di rete permette di integrare le verifiche effettuate sul dispositivo.
I domini, gli indirizzi IP e gli altri identificativi osservati possono essere confrontati con informazioni relative a:
- Infrastrutture di comando e controllo (Command and Control, C2).
- Server associati a campagne malware conosciute.
- Domini utilizzati per distribuire software malevolo.
- Infrastrutture documentate in campagne di sorveglianza.
- Servizi di hosting e risorse di rete di interesse investigativo.
L’eventuale corrispondenza con una banca dati costituisce un elemento da approfondire, non una prova automatica della presenza di spyware.
7. Acquisizione e analisi con strumenti forensi professionali
Il protocollo prevede l’integrazione delle verifiche preliminari con strumenti professionali di informatica forense, tra cui:
Cellebrite UFED: per le attività di acquisizione supportate dal dispositivo e dalla versione del sistema operativo.
Cellebrite Inseyets Physical Analyzer: per l’esame degli artefatti disponibili nelle acquisizioni compatibili.
Oxygen Forensic Detective: per l’analisi e la correlazione dei dati estratti, comprese informazioni applicative, file, database e altri elementi digitali accessibili.
L’utilizzo di queste piattaforme può consentire ulteriori approfondimenti rispetto alle informazioni ottenibili attraverso le sole procedure diagnostiche.
L’estensione dell’acquisizione dipende dalle caratteristiche del dispositivo, dalle condizioni operative e dalle funzionalità effettivamente supportate.
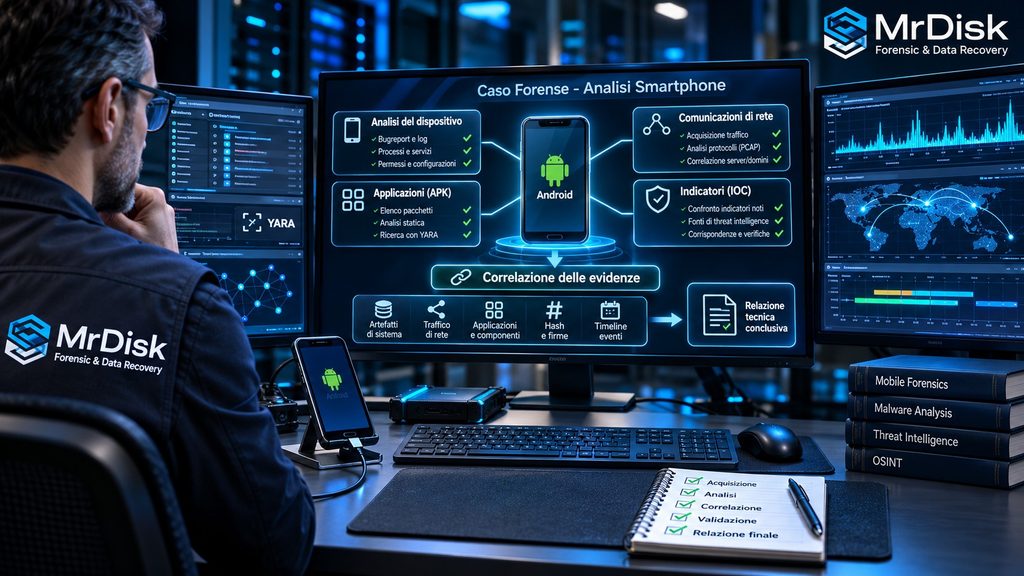
8. La correlazione delle evidenze: il punto centrale dell’indagine
Il principale valore di una metodologia integrata consiste nella possibilità di confrontare risultati provenienti da fonti differenti.
Si consideri, a titolo esemplificativo, il seguente scenario:
Durante l’analisi diagnostica viene individuata un’applicazione sconosciuta dotata di autorizzazioni sensibili.
L’esame statico del pacchetto applicativo evidenzia riferimenti a un determinato dominio.
Nel corso del monitoraggio di rete vengono osservate comunicazioni verso la stessa infrastruttura.
Un approfondimento OSINT individua informazioni attendibili che collegano il dominio a una famiglia di software di sorveglianza già documentata.
Infine, l’analisi forense del dispositivo permette di ricercare ulteriori artefatti compatibili con l’attività dell’applicazione.
La correlazione di più evidenze indipendenti può rafforzare significativamente un’ipotesi investigativa, pur richiedendo sempre una valutazione delle possibili spiegazioni alternative.
L’attribuzione delle comunicazioni a una specifica applicazione deve essere tecnicamente verificata e non può essere dedotta dalla sola coincidenza di un indirizzo o di un dominio.
9. Applicazioni nell’ambito delle indagini e dei procedimenti giudiziari
L’analisi tecnica degli smartphone può assumere interesse in differenti contesti, tra cui:
- Sospetti di sorveglianza digitale non autorizzata.
- Presunti accessi abusivi a dispositivi o informazioni.
- Possibile utilizzo improprio di applicazioni di controllo remoto.
- Controversie nelle quali viene contestato il monitoraggio delle comunicazioni.
- Verifiche di sicurezza su dispositivi utilizzati in ambito professionale.
- Accertamenti tecnici richiesti da avvocati e consulenti.
- Attività investigative svolte su incarico delle autorità competenti.
In questi contesti è essenziale distinguere l’accertamento tecnico dall’attribuzione di responsabilità personali o penali.
La presenza di un’applicazione sospetta, infatti, non dimostra automaticamente chi l’abbia installata, chi ne abbia eventualmente utilizzato le funzionalità o quali dati siano stati effettivamente acquisiti.
Le conclusioni devono essere proporzionate alle evidenze disponibili.
10. Documentazione delle attività e relazione tecnica
Le operazioni possono essere accompagnate da una documentazione strutturata finalizzata a rendere verificabile il percorso di analisi.
La relazione tecnica può comprendere:
- Identificazione del dispositivo.
- Stato iniziale e condizioni di acquisizione.
- Strumenti e metodologie utilizzati.
- Materiali e artefatti esaminati.
- Applicazioni e componenti di interesse.
- Risultati della ricerca IOC e YARA.
- Informazioni rilevanti emerse dall’analisi del traffico.
- Approfondimenti OSINT sulle infrastrutture.
- Correlazione delle evidenze.
- Limiti tecnici e valutazioni conclusive.
Quando appropriato, i file acquisiti vengono sottoposti al calcolo di impronte crittografiche, come SHA-256, e le operazioni di gestione dei materiali vengono registrate.
Tali procedure contribuiscono alla tracciabilità e alla verifica dell’integrità dei dati, ma non costituiscono automaticamente una certificazione di autenticità o di valore probatorio.
Per le corrispondenze IOC e YARA più significative, la documentazione può includere la fonte dell’indicatore, la versione della regola, la data della verifica, l’artefatto interessato e gli elementi tecnici a sostegno dell’interpretazione.
11. I limiti tecnici delle verifiche antispyware
Nessuna metodologia può garantire l’individuazione di qualsiasi spyware esistente.
Alcune minacce possono non essere conosciute, non essere attive durante il monitoraggio o non lasciare artefatti accessibili con le tecniche disponibili.
Inoltre, aggiornamenti del sistema operativo, riavvii, cancellazioni di dati e caratteristiche specifiche dei dispositivi possono influenzare la disponibilità delle evidenze.
Per questo motivo, un’indagine può concludersi con l’individuazione di indicatori significativi, con la presenza di anomalie da approfondire oppure senza evidenze positive nei dati esaminati.
L’assenza di riscontri non deve essere confusa con una garanzia assoluta di assenza di compromissione.
12. MrDisk: un approccio integrato alla ricerca di spyware
La ricerca di software di sorveglianza richiede competenze che coinvolgono più discipline: informatica forense, analisi dei sistemi operativi, studio delle applicazioni, analisi del traffico e intelligence sulle infrastrutture digitali.
Il protocollo MrDisk riunisce queste metodologie in un unico percorso tecnico, con l’obiettivo di esaminare il dispositivo da prospettive differenti e documentare le eventuali evidenze di compromissione.
Un’unica indagine, più livelli di verifica, una relazione tecnica conclusiva.
Fonti tecniche di riferimento
- MVT – Indicatori di compromissione
- ECHAP – Stalkerware Indicators
- Citizen Lab
- Amnesty International Security Lab
- ThreatFox
- URLhaus
- MalwareBazaar
- Documentazione YARA
- MITRE ATT&CK
La Necessità di Redigere una Perizia Forense da Parte di un Perito
Quando i risultati di un’indagine OSINT vengono utilizzati per azioni legali, è fondamentale che vengano presentati in modo chiaro, strutturato e conforme agli standard legali. A tal fine, è necessario redigere una perizia forense. Questa relazione, redatta da un perito con esperienza nel settore, serve a documentare accuratamente tutte le fasi dell’indagine, dalle metodologie di raccolta dei dati alle modalità di analisi e verifica. La perizia forense non solo fornisce una visione chiara dei risultati ottenuti, ma costituisce anche una garanzia legale di trasparenza e correttezza del processo investigativo. Un perito forense con esperienza OSINT sa come rispondere alle esigenze legali e normative, documentando ogni passo dell’indagine in modo che possa essere facilmente compreso da giudici, avvocati e altre autorità competenti. La perizia forense, correttamente redatta, è uno strumento cruciale per rendere i dati OSINT utilizzabili in tribunale e per conferire a un caso investigativo il massimo grado di credibilità.
Approfondimenti
- Estrazioni ed Analisi Digitali Forensi: tracciamento GPS, chat Snapchat, dati di social media come Facebook, Instagram e TikToc;
- Analizzare i dati di un account Google TakeOut;
- Strumenti ed applicazioni per la stesura di una perizia digitale forense;
- Rilevare un attacco informatico o un virus;
- OSINT ed indagini digitali.
Richiedi subito una consulenza per parlare con un esperto
Articoli recenti
Tag cloud
continua a leggere...
Articoli correlati
Analisi forense delle chat e intelligence sulle comunicazioni digitali: Le […]
Analisi OSINT di siti web, domini e infrastrutture digitali: Dietro […]
L’indirizzo email è uno degli identificativi più utilizzati nell’ecosistema digitale. […]
Quanto Costerà?
Calcola preventivo
Affidati a MrDisk per analisi, perizie e per riportare in vita ciò che credevi perduto! non lasciare che la perdita di dati ti privi di ricordi preziosi o ostacoli la tua attività lavorativa.